 iS
Главная → Услуги → Информационная безопасность
Услуга 07Проверка сайта на уязвимости: пентест сайтов, CRM и API
Проверяю ваши системы глазами атакующего и отдаю отчёт: где дыра, чем грозит, как воспроизвести и как закрыть. По методикам OWASP.
- Пентест веб-приложений, CRM, порталов и их API
- Проверка авторизации, ролей и разграничения доступа
- Поиск IDOR/BOLA, инъекций, XSS/CSRF и типовых уязвимостей
- Проверка на утечки данных и возможность массовой выгрузки базы
- Отчёт Critical/High/Medium/Low с рекомендациями по исправлению
- Повторная проверка (ретест) после устранения
Методология аудита безопасности
Тестирование по методикам OWASP Web Security Testing Guide и API Security Top 10. Каждая уязвимость: где → в чём проблема → какой риск → как воспроизвести → как исправить.
Что проверяю
- Авторизация, регистрация, восстановление пароля, сессии
- Обход авторизации и разграничение ролей
- Доступ к чужим данным и заказам (IDOR/BOLA)
- API, в том числе скрытые эндпоинты
- Инъекции (SQL/NoSQL), XSS, CSRF, SSRF
- Работа с токенами и хранение секретов
- Массовая выгрузка данных и защита от перебора
- Заголовки, TLS, настройки сервера, открытые панели
Инструменты
Краткий образец отчёта →
Развёрнутый образец отчёта (с CVSS и деталями) →
Кейсы
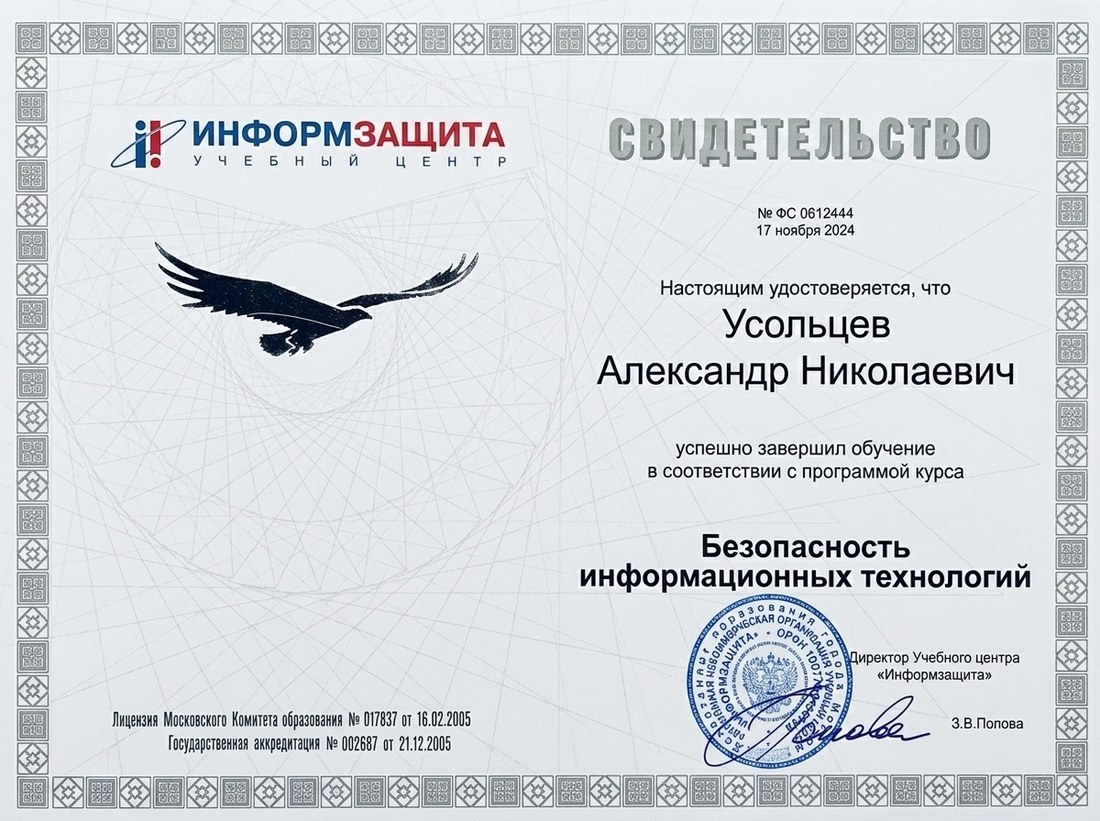
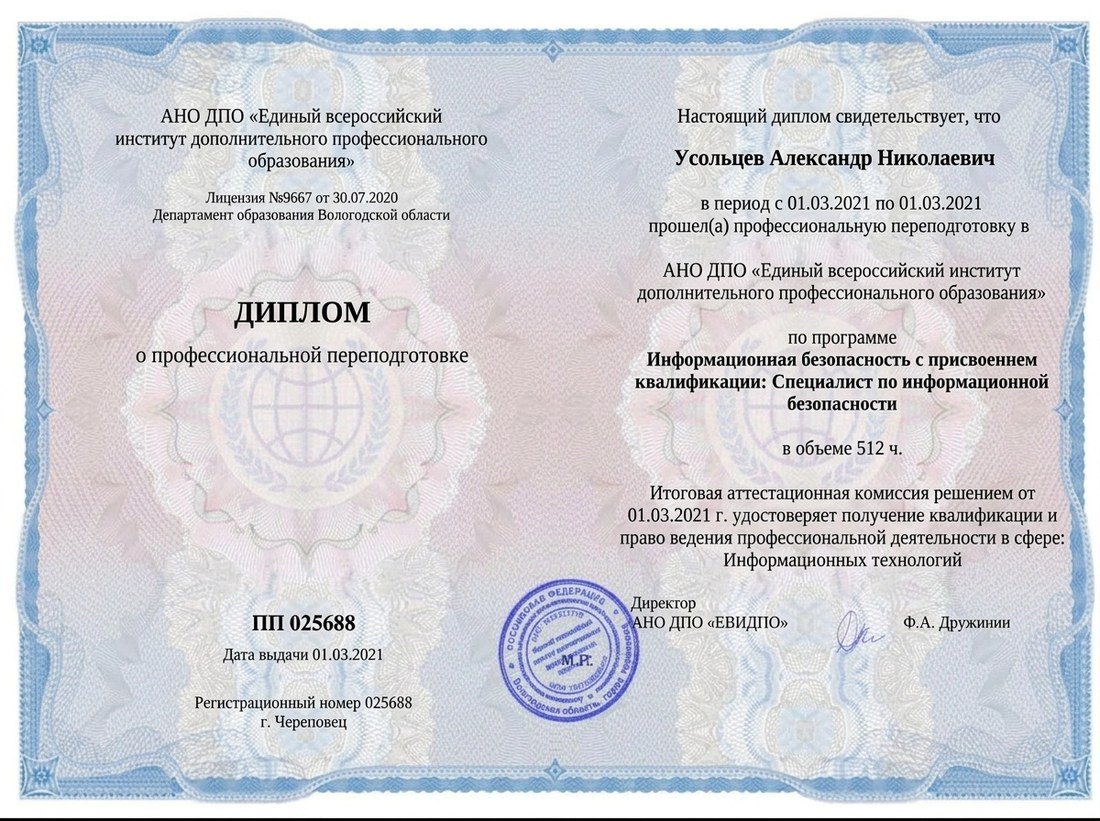
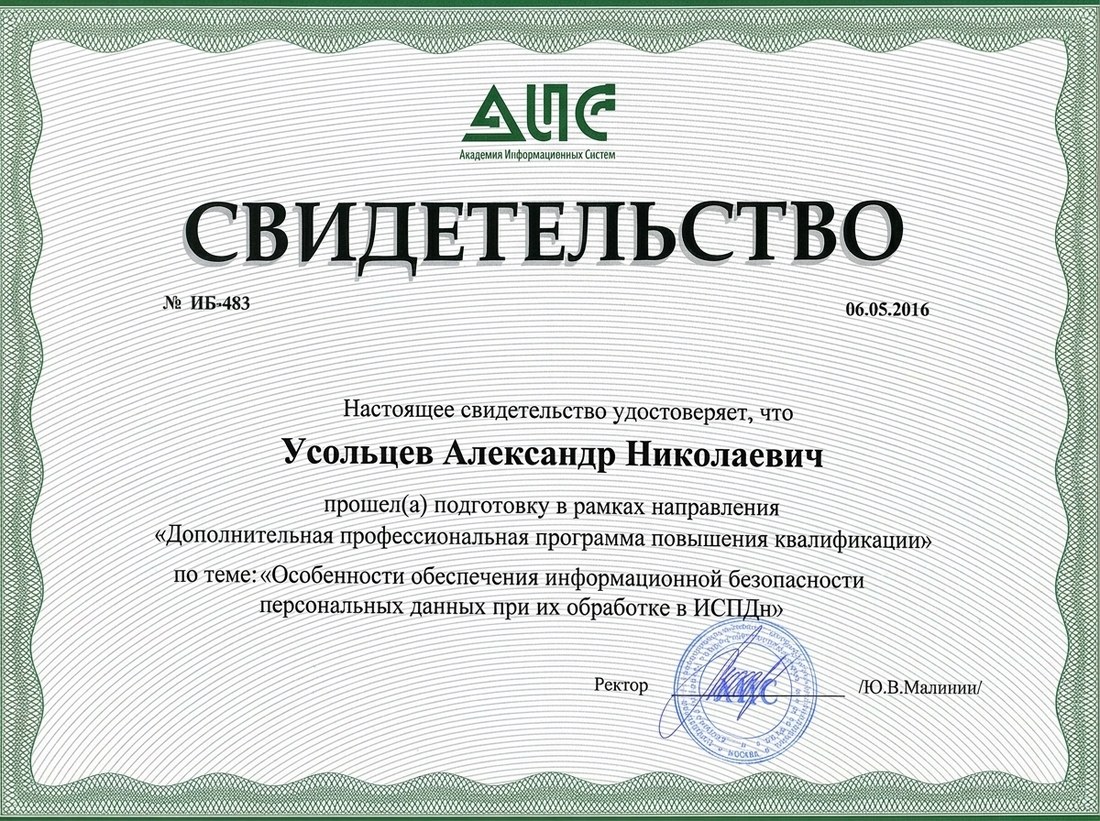
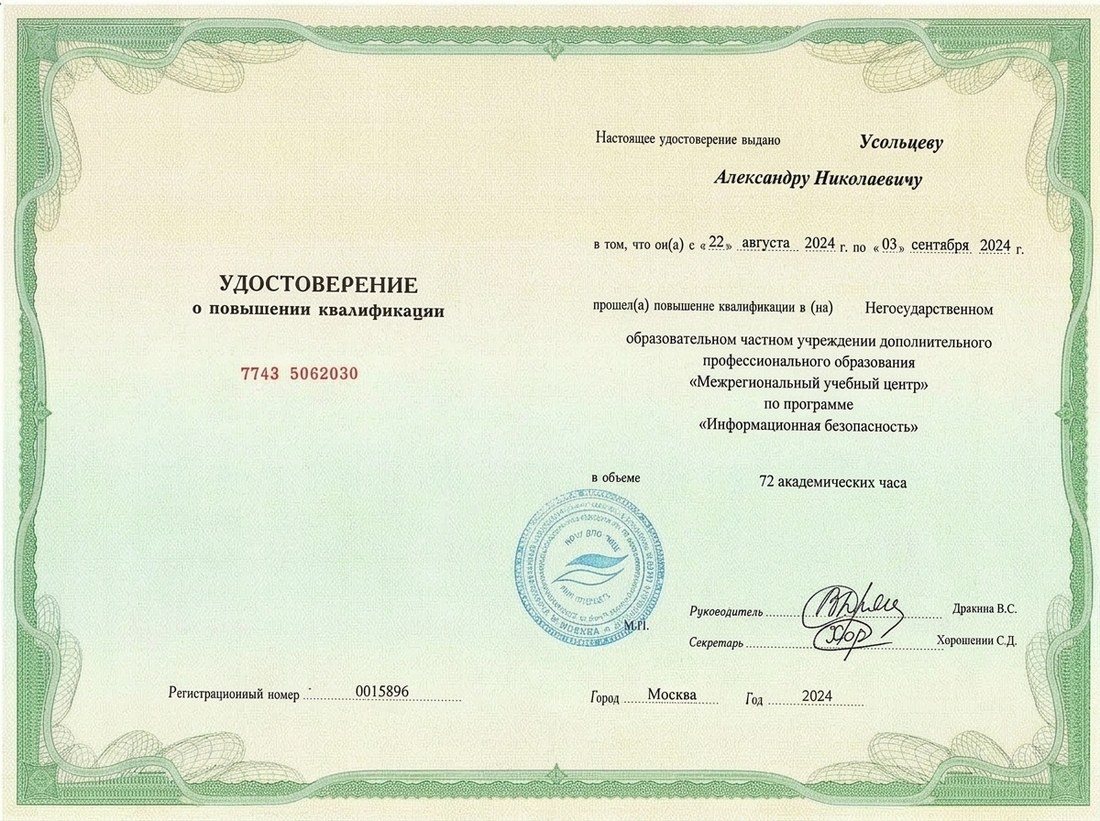
Сертификаты
Где и как работаю
Пентест — полностью удалённая работа: проверяю системы из интернета так же, как это сделал бы атакующий, поэтому география клиента не важна. Заказчикам из Челябинска доступна очная встреча для разбора отчёта и плана исправлений.
Как это делается
Правила, которые не обсуждаются и не оплачиваются отдельно.
Сначала смотрю, что происходит, потом называю цену и срок.
Названная цена не меняется по ходу дела.
Перед любыми изменениями — резервная копия и точка отката. Всегда.
Все доступы, пароли и описание работ остаются у вас.
Частые вопросы
Чем пентест отличается от сканирования уязвимостей?
Сканер находит типовые проблемы автоматически. Пентест — ручная проверка логики: чужие заказы, обход ролей, массовая выгрузка базы, скрытые API. Сканер такого не видит; в отчёте есть и то, и другое.
Это законно? Нужно ли что-то оформлять?
Работаю только по письменному разрешению владельца системы с согласованным окном и границами. Без него тестирование не начинаю.
Пентест не сломает боевой сайт?
Нет: не использую вредоносный код, не удаляю данные, нагрузочные проверки — только в согласованное окно. Если нахожу реальную утечку, сообщаю сразу, не дожидаясь отчёта.
Что будет в отчёте?
Каждая находка: где, в чём проблема, риск (Critical/High/Medium/Low, CVSS), как воспроизвести, как исправить. Образец отчёта открыт на сайте. После исправлений — ретест.
Сколько стоит пентест сайта?
Зависит от размера: число ролей, форм, эндпоинтов API. Оценка — после бесплатной диагностики, на которой смотрю периметр. Цена не растёт по ходу работы.
Нужна эта услуга?
Первый шаг — бесплатная диагностика: смотрю, что и как настроено, потом называю цену и срок.